PERAN MIDDLEWARE
RPC (Remote Procedure Call)
TUGAS PENGANTAR TELEMATIKA

Nama &
NPM
: 1.Fitri Yani (12110842)
2. Nonik (15110023)
3. Siti Nurfana (16110606)
Fakultas
: Ilmu Komputer dan Teknologi Informasi
Jurusan
: Sistem Informasi
Kelas
: 4KA11
ABSTRAKSI
Fitri
Yani (12110842), Nonik (15110023), Siti Nurfana (16110606)
PERAN MIDDLEWARE RPC (Remote Procedure Call)
Istilah
umum di dalam dunia teknologi informasi, middleware adalah pemrograman komputer
yang digunakan untuk menyatukan, penghubung, serta untuk meningkatkan fungsi
dari dua buah program atau aplikasi yang sekarang ada. Saat ini, hampir seluruh aplikasi terdistribusi
dibangun dengan menggunakan middleware. Masih menurut IDC, perkembangan segmen
middleware terbesar akan terjadi dalam alat yang membantu sistem manajemen
bisnis. Hal ini terjadi untuk memenuhi permintaan akan integrasi aplikasi
yang lebih baik. Linux, didukung oleh bermacam produk middleware, memberikan
pilihan sistem operasi dan middleware yang stabil, dengan harga yang bersaing. RPC
mengasumsi keberadaan dari low-level protokol transportasi seperti TCP atau UDP
untuk membawa pesan data dalam komunikasi suatu program. Protokol RPC dibangun
diatas protokol eXternal Data Representation
(XDR), yang merupakan standar dari representasi data dalam komunikasi remote.
Kata kunci : middleware,
RPC,
|
DAFTAR ISI
JUDUL…………………………………………………………………………i
ABSTRAKSI…………………………………………………………………...ii
DAFTAR
ISI……………………………………………………………………iii
BAB
I PENDAHULUAN………………………………………………………4
1.1 Latar
Belakang……………………………………………………………...4
1.2 Tujuan
Penulisan……………………………………………………………4
1.3 Metode
Penulisan…………………………………………………………...5
BAB
II TINJAUAN PUSTAKA………………………………………………..6
2.1
Definisi Middleware………………………………………………………..6
2.2
Pengertian RPC……………………………………………………………..6
2.3
Layanan Middleware……………………………………………………….7
BAB
III PEMBAHASAN………………………………………………………8
3.1
Protokol Message RPC……………………………………………………..8
3.2 Lapisan RPC………………………………………………………………..9
3.3 Fitur Dalam RPC…………………………………………………………..10
3.4
Broadcasting Calls………………………………………………………….10
3.5
Otentikasi RPC….…………………………………………………………11
3.5
Bahasa RPC………………………………………………………………..12
BAB
IV KESIMPULAN………………………………………………………..13
DAFTAR
PUSTAKA
|
BAB I
PEBDAHULUAN
1.1 Latar
Belakang
Middleware
tersedia untuk berbagai platform, dengan berbagai jenis. Jenis middleware yang
umum dikembangkan saat ini dapat dikelompokkan dalam lima kategori besar, salah
satunya adalah homegrown, yang dikembangkan khusus untuk kebutuhan internal
organisasi, model RPC/ORB (Remote Procedure Call/Object Request Broker), Pub/Sub
(Publication/Subscription), Message Queuing, dan TP (Transaction Processing)
Monitor.
Saat ini,
hampir seluruh aplikasi terdistribusi dibangun dengan menggunakan middleware.
Masih menurut IDC, perkembangan segmen middleware terbesar akan terjadi dalam
alat yang membantu sistem manajemen bisnis. Hal ini terjadi untuk memenuhi
permintaan akan integrasi aplikasi
yang lebih baik. Linux, didukung oleh bermacam produk middleware, memberikan
pilihan sistem operasi dan middleware yang stabil, dengan harga yang bersaing.
RPC
digunakan untk membangun aplikasi klien server yang terdistribusi. Didasarkan
pada memperluas konsep konvensional dari suatu prosedur dimana nantinya
mempunyai alamat sama dengan lokasi prosedur dipanggil. RPC mengasumsi keberadaan TCP atau
UDP untuk membawa pesan data dalam komniasi suatu program, Protokol RPC
dibangun diatas protokol eXternal Data Representasi (XDR) yang merupakan sandar
representasi data dalam komunikasi remote.
1.2 Tujuan
Penulisan
Tujuan pembuatan jurnal ini
adalah memahami segala sesuatu tentang peran MIDDLEWARE RPC, baik itu
keuntungannya, kelemahannya, ataupun segala sesatu yang terdapat didalam RPC.
1.3 Metode
Penulisan
Metode yang digunakan dalam pembuatan jurnal ini
adalah dengan literature. Yaitu mencari informasi yang berhubungan dengan
metode WEP, WPA, dan WTLS dari beberapa sumber, baik itu melalui browsing
maupun sumber-sumber literature tertulis (buku).
BAB
II
TINJAUAN
PUSTAKA
2.1 Definisi Middleware
Middleware adalah
software yang dirancang untuk mendukung pengembangan sistem tersebar
dengan memungkinkan aplikasi yang sebelumnya terisolasi untuk saling
berhubungan. Dengan bantuan middleware, data yang sama dapatdigunakan
oleh customer service, akuntansi, pengembangan, dan manajemen sesuai kebutuhan.
Di sini middleware dapat berfungsi sebagai penerjemah informasi sehingga
setiap aplikasi mendapatkan format data yang dapat mereka proses.
Middleware didefinisikan sebagai sebuah
aplikasi yang secara logic berada diantara lapisan aplikasi (application layer)
dan lapisan data dari sebuah arsitektur layer-layer TCP/IP [1]. Middleware bisa
juga disebut protokol. Protokol komunikasi middleware mendukung layanan
komunikasi aras tinggi. Perangkat
lunak middleware adalah perangkat lunak yang terletak diantara program aplikasi
dan pelayanan-pelayanan yang ada di sistim operasi.
2.2 Pengertian
Remote Procedure Calls (RPC)
RPC adalah suatu protokol yang
menyediakan suatu mekanisme komunikasi antar proses yang mengijinkan suatu
program untuk berjalan pada suatu komputer tanpa terasa adanya eksekusi kode
pada sistem yang jauh ( remote system ). RPC mengasumsi keberadaan dari
low-level protokol transportasi seperti TCP atau UDP untuk membawa pesan data
dalam komunikasi suatu program. Protokol RPC dibangun diatas protokol eXternal
Data
Representation (XDR), yang merupakan standar dari representasi data dalam komunikasi remote.
Representation (XDR), yang merupakan standar dari representasi data dalam komunikasi remote.
Protokol XDR mengubah parameter dan
hasil dari tiap servis RPC yang disediakan
Protokol
RPC mengijinkan pengguna (users) untuk bekerja dengan prosedur remote
sebagaimana bekerja dengan prosedur lokal. Prosedur panggilan remote (remote
procedure calls) didefinisikan melalui rutin yang terkandung didalam protokol
RPC. Tiap message dari panggilan akan disesuaikan dengan message balikan.
Protokol RPC sendiri sebenarnya adalah suatu protokol untuk ”meneruskan pesan”
yang mengimplemntasikan protokol non-RPC lain seperti panggilan remote batching
dan broadcasting. Protokol ini juga mendukung adanya prosedur callback dan
select subroutine pada sisi server
.
2.3 Layanan
Middleware
Layanan middleware menyediakan kumpulan
fungsi API (Application Programming Interfaces) yang lebih tinggi
daripada API yang disediakan sistem operasi dan layanan jaringan yang
memungkinkan suatu aplikasi dapat :
· Mengalokasikan suatu
layanan secara transparan pada jaringan.· Menyediakan interaksi dengan aplikasi atau layanan lain.
· Tidak tergantung dari layanan jaringan.
· Handal dan mampu memberikan suatu layanan.
· Diperluas (dikembangkan) kapasitasnya tanpa kehilangan fungsinya.
BAB
III
PEMBAHASAN
3.1 Protokol
Message RPC
Protokol Message RPC didefinisikan
dengan menggunakan deskripsi data eXternal Data Representation ( XDR ) yang
meliputi struktur, enumerasi dan union. Pembahasan lebih
lanjut akan diterangkan pada bab berikutnya mengenai implementasi RPC.
Protokol Message ini membutuhkan faktor-faktor pendukung sebagai berikut :
lanjut akan diterangkan pada bab berikutnya mengenai implementasi RPC.
Protokol Message ini membutuhkan faktor-faktor pendukung sebagai berikut :
1.
Spesifikasi yang unik untuk tiap
prosedur call
2. Respon
message yang sesuai untuk tiap message yang diminta
3.
Otentifikasi klien
untuk tiap layanan dan sebaliknya
Protokol Message RPC memiliki dua ( 2 ) struktur yang berbeda, yaitu call
message dan reply message. Tiap klien yang akan melakukan RPC pada suatu server
di jaringan akan menerima balasan (reply) berupa hasil dari eksekusi prosedur
tersebut. Dengan menggunakan spesifikasi yang unik untuk tiap prosedure remote,
maka RPC dapat mencocokkan message balasan untuk tiap call message yang diminta
klien.
A.
Call Message
Tiap call message pada RPC mengandung
nilai-nilai unsigned integer yang digunakan untuk mengidentifikasi prosedur
remote yang diminta. Nilai-nilai ini adalah :
1.
Nomor Program
2. Nomor
Versi dari Program
3.
Nomor Prosedur
B. Reply
Message
Reply message yang dikirimkan oleh
server jaringan bervariasi tergantung apakah call messages yang diminta klien
diterima atau ditolak. Reply message mengandung informasi yang digunakan untuk
membedakan kondisi-kondisi yang diminta sesuai dengan call messages. Informasi
ini antara lain :
1.
RPM mengeksekusi call message dengan
sukses
2. Implementasi
remote tidak sesuai dengan protokol yang digunakan. Versi yang lebih
rendah atau tinggi akan ditolak.
rendah atau tinggi akan ditolak.
3. Program
remote tidak tersedia pada sistem remote
4. Program
remote tidak mendukung versi yang diminta klien
5. Nomor
prosedur yang diminta tidak ada.
3.2 Lapisan RPC
Lapisan RPC
dibagi menjadi 3 bagian diantaranya adalah :
1.
Lapisan Tertinggi,
Merupakan lapisan yang bersentuhan
langsung dengan sistem operasi, mesin, dan jaringan tempat RPC berjalan. Jenis-jenis
servis yang digunakan pada layer ini:
·
Rnusers : mengembalikan jumlah user pada
sistem remote
·
Rusers : mengembalikan informasi mengenai
user tertentu
·
Hevedisk : memeriksa keberadaan disk pada mesin
remote
·
Rstats :
melihat
kinerja dari kernel remote
·
Rwall : menulis untuk menentukan mesin
remote tertentu
·
Yppasswd : mengupdate password dari user dalam
yellow pages
2.
Lapisan
Menengah
Merupakan implementasi dari RPC
sesungguhnya. Layer ini merupakan layer yang digunakan
untuk semua program RPC, Pada layer ini terdapat
rutin-rutin mengenai.
·
"registerrpc()", "callrpc", dan scv run.
·
”registerrpc() digunakan untuk memperoleh nomor unik dari tiap prosedur
identifikasi dalam tiap sistem.
·
”callrpc()” digunakan untuk mengeksekusi prosedur remote
3.
Lapisan
Terendah
Merupakan lapisan yang mengatur tentang socket dan
sistem call. Lapisan ini tidak memberikan data dan servis secara detail untuk
dapat digunakan. Umumnya program yang dibuat untuk lapisan ini merupakan
program yang paling efisien.
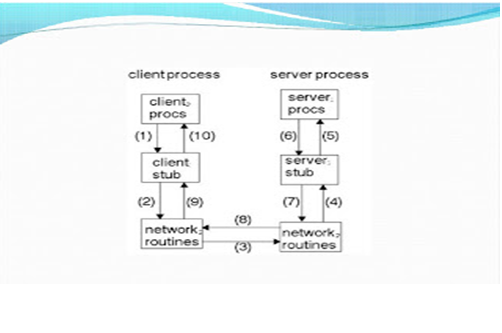
Model dan
Cara Kerja RPC

Model
dan cara kerja RPC 2
3.3 Fitur Dalam
RPC
RPC memiliki fitur - fitur sebagai
berikut : batching calls, broadcasting calls, callback procedures dan using the select
subroutine. Batching
Calls Fitur Batching calls mengijinkan
klien untuk mengirim message calls ke server dalam jumlah besar secara sequence
( berurutan ). Batching menggunakan protokol streaming byte seperti TCP / IP
sebagai mediumnya. Pada saat melakukan batching, klien tidak menunggu server
untuk memberikan reply terhadap tiap messages yang dikirim, begitu pula dengan
server yang tidak pernah mengirimkan messages reply. Fitur inilah yang banyak
digunakan klien, karena arsitektur RPC didesain agar pada tiap call message
yang dikirimkan oleh klien harus ada proses menunggu balasan dari server. Oleh
karena itu maka pihak klien harus dapat mengatasi error yang kemungkinan
terjadi karena pihak klien tidak akan menerima peringatan apabila terjadi error
pada message yang dikirim.
3.4 Broadcasting
Calls
Fitur Broadcasting mengijinkan klien
untuk mengirimkan paket data ke jaringan dan menunggu balasan dari network.
FItur ini menggunakan protokol yang berbasiskan paket data seperti UDP/IP
sebagai mediumnya. Broadcast RPC membutuhkan layanan port mapper RPC untuk
mengimplementasikan fungsinya.
Callback Procedures Fitur Callback Procedures
mengijinkan server untuk bertindak sebagai klien dan melakukan RPC callback ke
proses yang dijalankan oleh klien.
Menggunakan
select Subrutin Fitur
ini akan memeriksa deskripsi dari suatu file dan messages dalam antrian untuk
melihat apakah mereka siap untuk dibaca (diterima) atau ditulis (dikirim), atau
mereka dalam kondisi ditahan sementara. Prosedur ini mengijinkan server untuk
menginterupsi suatu aktivitas, memeriksa datanya, dan kemudian melanjutkan
proses aktivitas tersebut.
3.5 Otentifikasi RPC
3.5 Otentifikasi RPC
Proses otentifikasi adalah proses yang
digunakan untuk mengidentifikasi server dan klien pada RPC. Untuk setiap
prosedur remote yang dilakukan protokol RPC menyediakan slot yang dipakai
sebagai parameter otentifikasi yang berfungsi agar pemanggil (caller) dapat,
memberikan identitasnya kepada server. Parameter otentifikasi ini dibuat di
paket klien.
Otentifikasi RPC terdiri atas beberapa bagian. Berikut ini adalah bagian-bagian pada otentifikasi RPC :
Otentifikasi RPC terdiri atas beberapa bagian. Berikut ini adalah bagian-bagian pada otentifikasi RPC :
1.
Protokol Otentifikasi RPC : Protokol Otentifikasi RPC disediakan
sebagai bagian dari protokol RPC. Untuk setiap prosedur remote, semuanya
diotentifikasi oleh paket RPC pada server. Parameter yang digunakan adalah
respon verifier. Sedangkan pada pihak klien, setiap paket RPC diberikan
parameter otentifikasi dan parameter yang digunakan adalah credential
danverifier.
2.
Otentifikasi NULL : Otentifikasi NULL digunakan pada
sistem dimana pemanggil (caller) RPC tidak mengetahui identitasnya sendiri dan
server tidak membutuhkan identitas pemanggil.
3.
Otentifikasi UNIX : Otentifikasi Unix digunakan pada
prosedur remote di sistem UNIX. Jenis otentifikasi ini dibagi dua (2) yaitu
otentifikasi pada sisi klien dan otentifiksi pada sisi server. Pada sisi klien,
otentifikasi ini akan membuat otentifikasi handle dengan AIX permissions agar
dapat berasosiasi dengan parameter credentials pada sistem UNIX. Sedangkan pada
sisi server, server harus dapat menentukan tipe otentifikasi yang diberikan
oleh pemanggil RPC. Penentuan dukungan terhadap tipe otentifikasi akan
memberikan reply yang berbeda.
4.
Otentifikasi Data Encryption Standard (
DES ) : Otentifikasi
DES membutuhkan keyserv daemon yang harus berjalan baik di sisi server maupun
klien. Tiap pengguna pada sistem ini harus memiliki kunci public ( public key
yang disahkan pada database kunci publik oleh Administrator jaringan tersebut.
5.
Protokol Otentifikasi DES : Protokol Otentifikasi DES meliputi
protokol penanganan DES pada proses otentifikasi RPC. Protokol ini mencakup
64-bit blok data DES yang terenkripsi dan menentukan panjang maksimum untuk
user name pada jaringan yang digunakan.
6.
Enkripsi Diffie-Hellman : Enkripsi Diffie-Hellman digunakan
pada pembuatan kunci public pada otentifikasi DES dengan menggunakan 192-bit
kunci. Enkripsi ini memiliki dua buah variable onstan, yaitu BASE dan MODULUS
yang digunakan pada protokol otentifikasi DES. PC berhubungan hanya dengan
proses otentifikasi, tidak dengan kontrol akses terhadap ervices/layanan
individual yang diberikan. Tiap layanan mengimplementasikan eraturan mengenai
kontrol akses masing-masing.
Subsistem otentifikasi pada paket RPC
bersifat open-ended, artinya beberapa tentifikasi
dapat diasosiasikan pada RPC klien.
dapat diasosiasikan pada RPC klien.
3.5 Bahasa RPC
Merupakan bahasa yang dikembangkan dari
bahasa XDR dengan penambahan program definisi. Implementasi layanan protokol
dan rutin menggunakan command rpcgen, yang bekorespondensi denga bahasa
C.
Definisi
dari bahasa RPC, yaitu :
1. Definition , File dengan bahasa RPC memiliki
beberapa definisi, diantaranya adalah : enum, struct, union, typedef, const,
dan program.
2. Structure, Struktur pada bahasa RPC
dideklarasikan seperti pada pendeklarasian struktur dalam bahasa C
3. Union, Union pada bahasa RPC berbeda dengan
bahasa C. Kemiripan lebih ditunjukkan dengan variasi pada bahasa Pascal
4. Enumeration, Enumerasi pada bahasa ini memiliki
syntax yang sama dengan bahasa C.
5. TypeDef , Tipe Definisi ( Typedef ) pada
bahasa ini memiliki syntax yang sama dengan typedef pada bahasa C.
6. Constant, Constant pada bahasa ini dapat
digunakan jika variabel integer konstant dibutuhkan.
7. Programs, Program RPC dideklarasikan dengan syntax
berikut secara berurutan :
programdefiniton, version-list, version, procedure-list, procedure.
8. Declarations, Dalam bahasa ini,
terdapat empat jenis tipe deklarasi yaitu :
simple declarations, fixed length array declarations, variable-
length declaration, dan pointer declaration.
BAB IV
KESIMPULAN
- Saat ini begitu tinggi nilai informasi sehingga banyak pihak yang merasa membutuhkan informasi yang belum tentu dan selayaknya dimiliki.
- Dianalogikan dengan sistem keamanan pada protokol RPC, dimana protokol ini awalnnya digunakan untuk mempermudah adanya komunikasi antar klien server untuk aplikasi yang terdistribusi.
- Perkembangan berikutnya menunjukkan bahwa fungsi asli protokol ini digunakan pihak tidak bertanggung jawab untuk memperoleh informasi yang bukan miliknya.
- Simpulan terakhir adalah sesungguhnya tidak ada sistem yang seratus persen aman dari kebocoran dan kelemahan.
- Sebagai administrator sudah seharusnya untuk mengambil tindakan preventif agar sistem yang dijaga tetap stabil dan terhindar dari kelemahan yang bisa dimanfaatkan orang lain.
DAFTAR PUSTAKA